離開
 進入
疾管署遇駭 70公務員電郵帳密外洩
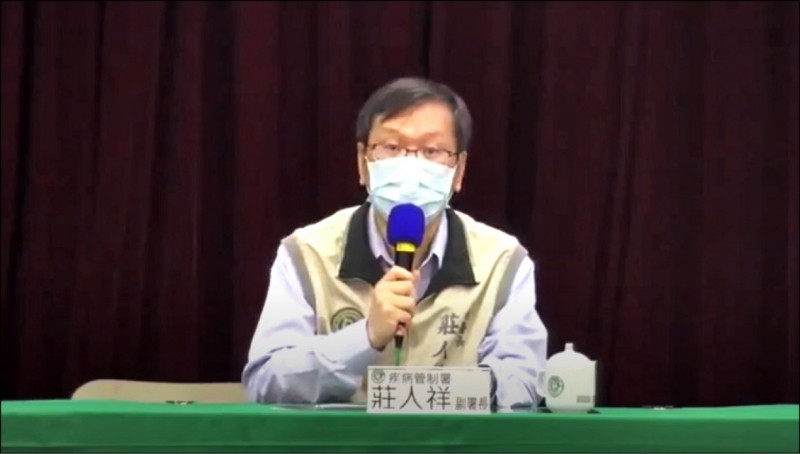
衛福部疾管署副署長莊人祥說明疾管署電郵帳密外洩事件。(疾管署提供)
調查局清查駭客是否來自境外
世界衛生組織(WHO)、美國衛生研究院(NIH)等多個外國防疫相關單位近來傳出遭到駭客入侵竊取資料,我國防疫前線的疾管署日前證實遭駭,約有七十名員工的電子郵件帳號密碼外流,調查局接獲報案後即啟動偵查。法務部長蔡清祥說,調查局已協助疾管署阻斷駭客入侵。
蔡清祥表示,調查局接獲報案後,第一時間就指派剛成立的第四軍「資安工作站」緊急立案查處,協助阻斷攻擊,加強防護,目前正在清查駭客究竟來自境內或境外。
與各國聯合防疫資訊恐外流
蔡清祥說,本次手法與路徑是否與過去相同?同仁正在清查中,待釐清受害層面及攻擊來源後,調查局與疾管署將會對外詳細說明。
我國公務機關長年受駭客攻擊,絕大多數來自中國,本次疾管署約有七十名公務員電子郵件的帳號、密碼遭竊取,郵件內容包含與世界各國聯合防疫的資訊往來,調查局長呂文忠極度重視,已指示團隊迅速查辦,現已透過IP位址反向追蹤,查明是否來自境外。
調查局追查發現,應是疾管署同仁使用疾管署公務電子郵件,申請外部電子信箱帳號,是這些申請紀錄資料被駭客拿走,並非疾管署現在使用電子信箱帳號密碼被駭,不影響疾管署目前使用的電子郵件系統。
據了解,這些資料被貼在美國網路論壇「4chan」上,現已被下架,但在其他網站還是找得到蛛絲馬跡,調查局將透過國外合作關係了解IP實際登錄狀況,以追查究竟是誰把這些資料貼上去的。
疾管署:非內部密碼 不影響防疫工作
疾管署副署長莊人祥昨指出,此事不是從疾管署主機洩漏,是部分同仁使用公務信箱註冊電商或其他網路服務,外流的密碼是使用相關服務時密碼,並非疾管署密碼,不影響疫情防治工作;另遭駭資料未包含署長信箱。
莊人祥表示,今年四月二十三日接獲國家資通安全會報技術服務中心通報,發生公務電子郵件帳密資料外洩事件共計六十八筆,清查發現其中六十五筆資料為二○一八、二○一九年曾經通報的歷史資料,包含二○一八年五十六筆、二○一九年九筆,有三筆為今年首次出現,但帳號所屬人員最晚二○○一年七月已離職,非現在的有效帳號。
莊人祥補充,相關事件發生後,已請同仁不要再使用公務信箱在外部註冊,並定期更換疾管署帳密。